Синхронизация Authorities
Синхронизация Пользователей или Групп с Citeck.
Синхронизация выполняется на стороне микросервиса ecos-model.
Настройка осуществляется в разделе «LDAP Синхронизация» (Рабочее пространство «Раздел администратора» - Модель) или деплой соответствующего артефакта authorities-sync.
Журнал доступен по адресу: v2/journals?journalId=authorities-sync&viewMode=table&ws=admin$workspace
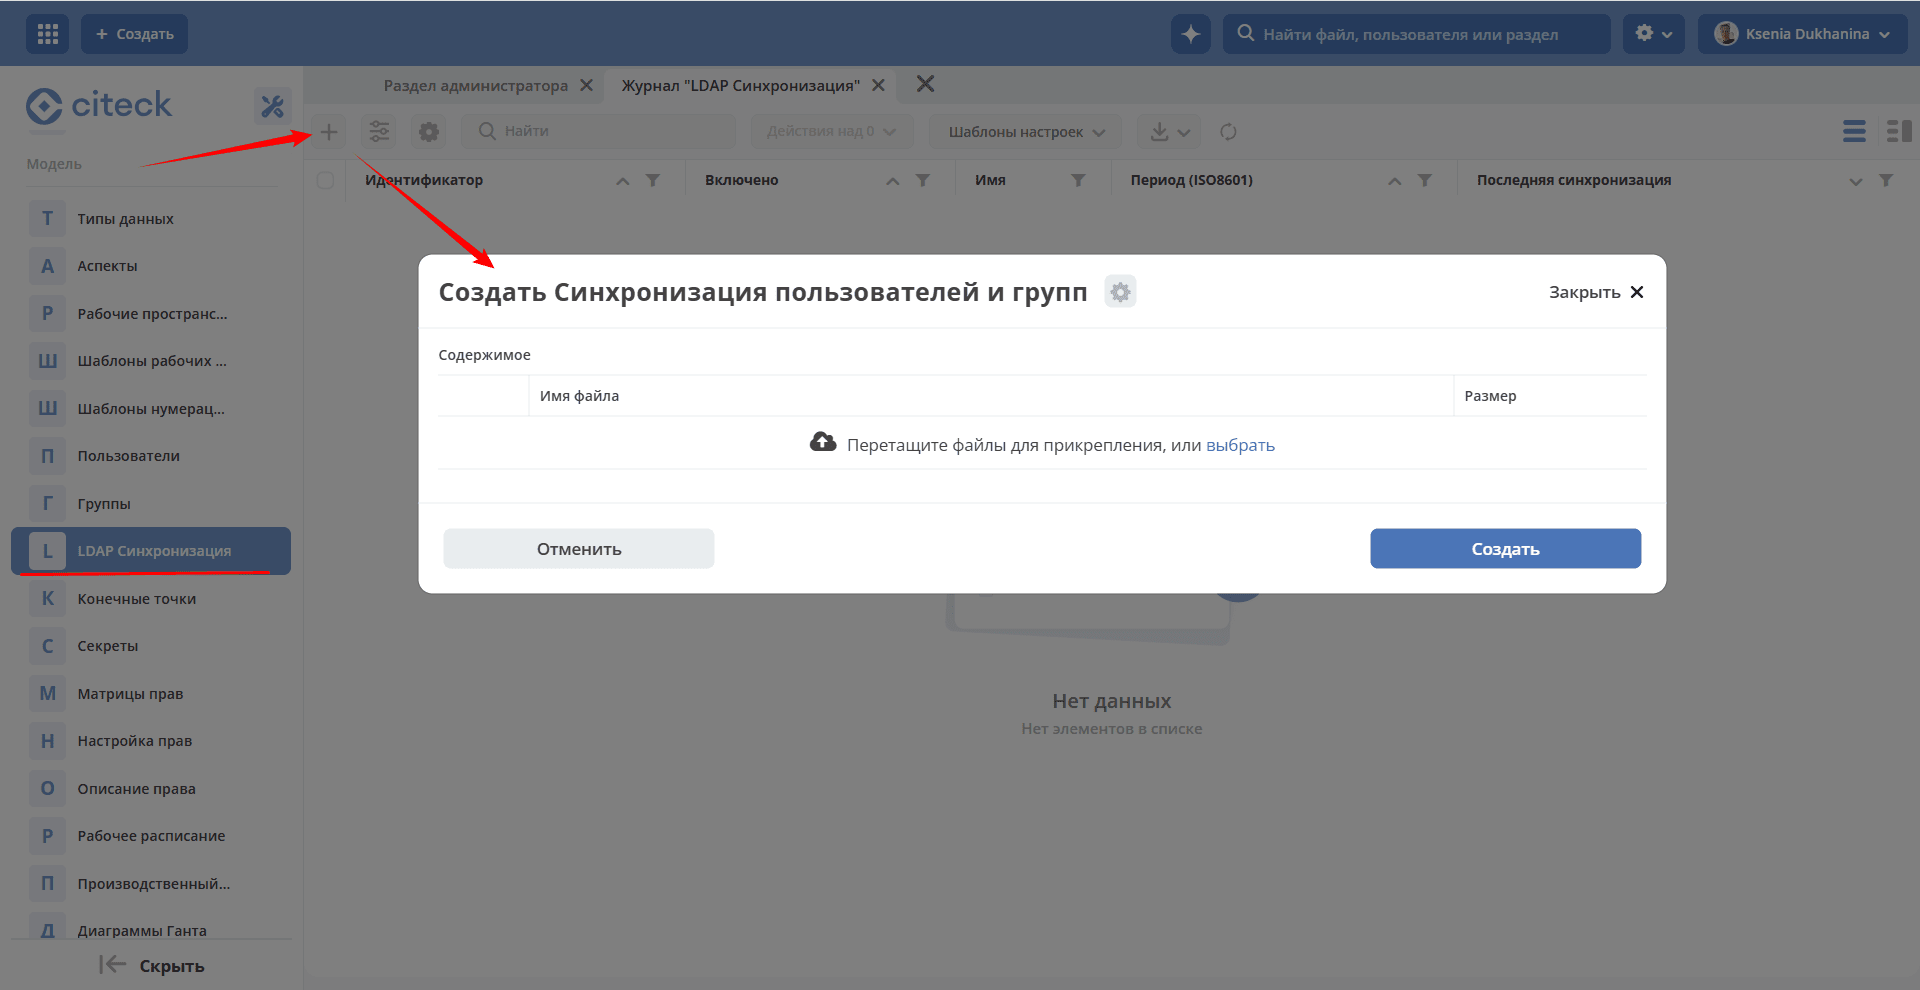
Нажать «Загрузить конфигурацию», выбрать JSON-файл с настройками LDAP, например приведенный ниже. Запись появляется в журнале, конфигурация регистрируется без перезапуска приложения. Автоматические запуски выполняются при
enabled: trueи заданном корректномrepeatDelayDuration.Действием «Скачать» получить конфигурацию в формате YAML. Для изменения конфигурации в журнале также предусмотрено редактирование JSON. Повторная загрузка конфигурации с тем же
idобновляет существующую запись, дубликат не создается.Действием «Удалить» убрать запись — синхронизация останавливается и снимается с расписания без перезапуска приложения.
Синхронизация пользователей и групп из LDAP
Тип: emodel-ldap
Примечание
Доступно только в enterprise версии
Подключение к LDAP осуществляется через Spring LDAP.
Вы можете создать несколько конфигураций синхронизации, указав различные настройки - например, сервера, домены, фильтры и т.д.
Синхронизация настраивается одной конфигурацией с authorityType: PERSON и выполняется в два этапа:
Импорт пользователей.
Импорт групп и членства в них - необязательный этап, включается блоком
config.groups.
Оба этапа используют общий идентификатор синхронизации, параметры подключения, расписание и распределенную блокировку. Отдельная синхронизация с authorityType: GROUP не поддерживается.
Если распределенная блокировка занята, например синхронизация выполняется на другом экземпляре ecos-model, запуск по расписанию пропускается, а ручной вызов ожидает ее освобождения до 5 секунд и затем завершается ошибкой. Этот таймаут ограничивает только ожидание распределенной блокировки: конкурирующие вызовы одной синхронизации внутри одного экземпляра могут ожидать завершения предыдущего вызова дольше 5 секунд.
LDAP используется только для чтения: синхронизация не создает и не изменяет записи в LDAP. Параметр manageNewAuthorities должен быть false. Локальное редактирование уже импортированных пользователей и групп в Citeck допускается.
Внимание
При синхронизации из Active Directory (или другого LDAP-каталога) необходимо соблюдать следующие ограничения:
Имена групп не должны содержать кириллические символы, например
Группа_Тест_группа.Имена учётных записей не должны содержать пробелы.
Синхронизация пользователей
Пример конфигурации:
{
    "id": "emodel-ldap-person-sync",
    "name": {
        "ru": "Пользователи из LDAP",
        "en": "Persons from LDAP"
    },
    "type": "emodel-ldap",
    "repeatDelayDuration": "PT5M",
    "enabled": true,
    "config": {
        "ldapConnection": {
            "base": "dc=example,dc=org",
            "urls": [
                "ldap://localhost:389"
            ],
            "credentials": "ldap-cred"
        },
        "ldapSearch": {
            "base": "ou=people",
            "filter": "(objectClass=inetOrgPerson)",
            "scope": "SUBTREE"
        },
        "usernameAttributeName": "uid",
        "attributes": {
            "email": "mail",
            "lastName": "sn",
            "firstName": "givenName"
        },
        "batchSize": 100,
        "differential": true,
        "modifyTimestampAttName": "modifyTimestamp",
        "modifyTimestampFormat": "yyyyMMddHHmmss'Z'"
    },
    "version": 1,
    "authorityType": "PERSON",
    "manageNewAuthorities": false
}
Атрибут |
Описание |
|---|---|
id |
Идентификатор синхронизации. Записывается импортированным пользователям и группам в атрибут |
name |
Отображаемое название синхронизации |
type |
Тип синхронизации - |
authorityType |
Только |
enabled |
Флаг включения синхронизации. По умолчанию - |
repeatDelayDuration |
Интервал между запусками в формате ISO-8601, например |
manageNewAuthorities |
Должен быть |
priority |
Приоритет синхронизации (см. Принадлежность пользователей синхронизации). По умолчанию - |
version |
Версия конфигурации. По умолчанию - |
config |
Параметры синхронизации LDAP (см. ниже) |
Атрибут |
Описание |
|---|---|
ldapConnection |
Параметры подключения к LDAP серверу
|
ldapSearch |
Параметры поиска пользователей
|
usernameAttributeName |
Атрибут LDAP, содержащий имя пользователя (username); становится идентификатором пользователя в Citeck и должен быть уникальным без учета регистра: идентификаторы пользователей в Citeck хранятся в нижнем регистре. Для Active Directory обычно |
attributes |
Атрибуты для синхронизации (обязательный). Ключ - имя атрибута в Citeck, значение - атрибут в LDAP. В значении можно использовать процессоры атрибутов Records через |
batchSize |
Размер страницы при постраничном поиске в LDAP и размер пакета при записи в Citeck. Должен быть больше 0. По умолчанию - |
differential |
Флаг, указывающий на необходимость синхронизации только измененных пользователей. По умолчанию - |
modifyTimestampAttName |
Атрибут LDAP, содержащий время последнего изменения записи, необходим для дифференциальной синхронизации. Для Active Directory - |
modifyTimestampFormat |
Формат времени последнего изменения в LDAP (значения атрибута |
allowDeletions |
Отключение в Citeck пользователей, отсутствующих в LDAP (см. Отключение удаленных пользователей). По умолчанию - |
referral |
Обработка LDAP referrals: |
ignorePartialResultException |
Игнорировать |
ignoreNameNotFoundException |
Игнорировать отсутствие базового DN поиска. По умолчанию - |
groups |
Параметры синхронизации групп (см. Синхронизация групп). Если не указан или равен |
При синхронизации каждому пользователю добавляются два служебных атрибута:
ldap-sync:lastLdapSyncDate - дата последней синхронизации пользователя с LDAP;
ldap-sync:ldapSyncId - id конфигурации синхронизации, которая создала или последней обновила пользователя. Например, в примере выше это свойство будет равно emodel-ldap-person-sync.
Эти же атрибуты записываются группам, импортированным на этапе синхронизации групп.
Принадлежность пользователей синхронизации
Синхронизация, которая создала или обновила пользователя, записывается в его атрибут managedBySync. При обновлении пользователя из LDAP:
новый пользователь создается и закрепляется за текущей синхронизацией;
существующий пользователь без
managedBySync(например, созданный локально в Citeck) обновляется и закрепляется за текущей синхронизацией;пользователь, закрепленный за другой синхронизацией, обновляется и переходит к текущей синхронизации, только если ее
priorityстрого выше. При равном или более низком приоритете пользователь не изменяется - ошибки нет, запись есть только в debug-логе. Пользователь также не изменяется, если синхронизация, за которой он закреплен, удалена или не зарегистрирована.
Пользователи и группы, закрепленные за включенной синхронизацией, можно редактировать в Citeck локально; изменения в LDAP не записываются.
Дифференциальная синхронизация
При differential: true к фильтру ldapSearch.filter добавляется условие на время изменения записи:
(&<ldapSearch.filter>(<modifyTimestampAttName>>=<время последней успешной синхронизации>))
Первая синхронизация всегда полная. Время последней успешной синхронизации хранится в состоянии синхронизации отдельно для пользователей и для групп:
{
    "lastSyncTimeStamp": "2026-10-02T10:00:00Z",
    "groups": {
        "lastSyncTimeStamp": "2026-10-02T10:00:05Z",
        "lastFullSyncTimeStamp": "2026-10-02T00:00:00Z"
    }
}
lastSyncTimeStamp в корне - метка пользователей, блок groups - метки групп. Состояния, сохраненные до появления синхронизации групп, читаются без изменений.
Примечание
Если включена дифференциальная синхронизация и была изменена конфигурация с повышением версии, то первая синхронизация после изменения будет полной (для пользователей и для групп).
Для корректной работы дифференциальной синхронизации время изменения записей в LDAP должно обновляться при изменениях (в том числе при изменении состава групп), а часы серверов LDAP и Citeck должны быть согласованы.
Отключение удаленных пользователей
Параметр config.allowDeletions (true/false) включает отключение в Citeck пользователей, которые были удалены из LDAP. Записи пользователей при этом не удаляются.
Пример конфигурации:
{
    "id": "emodel-ldap-person-sync-with-delete",
    "name": {
        "ru": "Пользователи из LDAP c удалением",
        "en": "Persons from LDAP with allowed deletion"
    },
    "type": "emodel-ldap",
    "repeatDelayDuration": "PT5M",
    "enabled": true,
    "config": {
        "ldapConnection": {
            "base": "dc=example,dc=org",
            "urls": [
                "ldap://localhost:389"
            ],
            "credentials": "ldap-cred"
        },
        "ldapSearch": {
            "filter": "(objectClass=person)"
        },
        "usernameAttributeName": "uid",
        "attributes": {
            "email": "mail",
            "lastName": "sn",
            "firstName": "givenName"
        },
        "batchSize": 100,
        "differential": false,
        "allowDeletions": true,
        "referral": "throw",
        "ignorePartialResultException": false,
        "ignoreNameNotFoundException": false
    },
    "version": 1,
    "authorityType": "PERSON",
    "manageNewAuthorities": false
}
Логика:
При каждой синхронизации обновляются все пользователи, данные по которым пришли из LDAP.
Пользователи с
ldap-sync:ldapSyncId, равным id текущей синхронизации, по которым данные из LDAP не пришли (т.е. удаленные из LDAP или не попадающие в поисковый запрос), при allowDeletions = true отключаются в Citeck: пользователю устанавливаютсяpersonDisabled: trueиpersonDisableReason: "Removed form AD (ldap sync)". Запись пользователя, его членство в группах и ссылки на него сохраняются. Имена пользователей сравниваются без учета регистра.Если флаг allowDeletions = false, исчезновение из LDAP не приводит к отключению пользователя в Citeck.
Повторное появление отключенного пользователя в LDAP само по себе не включает его учетную запись в Citeck. При приведенном выше маппинге personDisabled и personDisableReason автоматически не сбрасываются; для включения учетной записи их нужно изменить отдельно.
Чтобы неполный ответ LDAP не привел к ошибочному отключению, в этом режиме синхронизация завершается ошибкой без отключения пользователей, если:
сервер не подтвердил постраничную выдачу (paged results) или ответ неполный;
превышен лимит размера выборки (size limit);
базовый DN поиска не найден;
получен referral;
у какой-либо возвращенной записи пустой атрибут
usernameAttributeName.
Предупреждение
Флаги allowDeletions и differential не могут быть true одновременно: корректно определить пользователей на отключение можно только при полной синхронизации (differential = false).
Параметры ignorePartialResultException и ignoreNameNotFoundException должны быть false, referral -
ignoreилиthrow.Если флаг allowDeletions = true, то крайне не рекомендуется менять поисковый запрос (ldapSearch) при наличии уже синхронизированных пользователей, иначе не попавшие в новый запрос пользователи будут отключены. Если требуется изменить запрос, нужно убедиться, что в новый запрос входят все пользователи из старого, либо установить allowDeletions = false. Полностью пустой результат поиска приведет к отключению всех пользователей этой синхронизации.
config.allowDeletions действует только на пользователей. Удаление исчезнувших групп настраивается независимо параметром config.groups.allowDeletions (см. Обработка исчезнувших групп).
Синхронизация групп
Синхронизация групп включается блоком config.groups и выполняется после успешного импорта пользователей в рамках того же запуска.
Пример конфигурации:
{
    "id": "corporate-ldap",
    "name": {
        "ru": "Пользователи и группы из LDAP",
        "en": "Persons and groups from LDAP"
    },
    "type": "emodel-ldap",
    "repeatDelayDuration": "PT5M",
    "enabled": true,
    "config": {
        "ldapConnection": {
            "urls": ["ldaps://directory.example.org:636"],
            "base": "dc=example,dc=org",
            "credentials": "corporate-ldap"
        },
        "ldapSearch": {
            "base": "ou=people",
            "filter": "(objectClass=inetOrgPerson)",
            "scope": "SUBTREE"
        },
        "usernameAttributeName": "uid",
        "attributes": {
            "firstName": "givenName",
            "lastName": "sn",
            "email": "mail"
        },
        "batchSize": 100,
        "differential": true,
        "modifyTimestampAttName": "modifyTimestamp",
        "modifyTimestampFormat": "yyyyMMddHHmmss'Z'",
        "groups": {
            "ldapSearch": {
                "base": "ou=groups",
                "filter": "(objectClass=groupOfNames)",
                "scope": "SUBTREE"
            },
            "attributes": {
                "name": "cn",
                "description": "description"
            },
            "differential": true,
            "allowDeletions": false,
            "idAttributeName": "cn",
            "idPrefix": "ldap_",
            "memberAttributeName": "member",
            "memberIdType": "DN",
            "personObjectClasses": ["person", "inetOrgPerson", "user"],
            "fullSyncInterval": null
        }
    },
    "version": 1,
    "authorityType": "PERSON",
    "manageNewAuthorities": false
}
Атрибут |
Описание |
|---|---|
ldapSearch |
Параметры поиска групп
|
idAttributeName |
Атрибут LDAP, из которого формируется идентификатор группы. Для Active Directory обычно |
idPrefix |
Префикс идентификатора группы в Citeck: из |
attributes |
Атрибуты группы для синхронизации. Ключ - имя атрибута в Citeck, значение - атрибут в LDAP. Допустимы только ключи |
memberAttributeName |
Атрибут LDAP со списком участников группы. Для |
memberIdType |
Формат значений атрибута участников:
По умолчанию - |
personObjectClasses |
Используется при |
differential |
Флаг дифференциальной синхронизации групп - читаются только группы, измененные после последней успешной синхронизации групп. Не зависит от |
allowDeletions |
Физически удалять в Citeck группы, исчезнувшие из LDAP или поисковой выборки. Действует только при полной сверке групп и не зависит от |
modifyTimestampAttName |
Переопределяет |
modifyTimestampFormat |
Переопределяет |
fullSyncInterval |
Интервал периодической полной сверки групп в формате ISO-8601, например |
Из основного блока config синхронизация групп использует ldapConnection, batchSize, usernameAttributeName, а также modifyTimestampAttName и modifyTimestampFormat, если они не переопределены в groups.
Предупреждение
При включенной синхронизации групп в config.attributes пользователей нельзя указывать authorityGroups, ldapGroups и их варианты att_add_* / att_rem_*: членство в группах управляется этапом синхронизации групп.
Членство в группах
Для групп и пользователей хранятся служебные атрибуты:
Атрибут |
Описание |
|---|---|
ldapGroups |
У пользователя или группы - прямые родительские группы, полученные из LDAP при последней успешной синхронизации. Не дает прав доступа |
ldapDn |
У группы - исходный DN в LDAP. При исчезновении группы сохраняется, если |
ldapPresent |
У группы - присутствовала ли группа в последней успешной выборке из LDAP |
managedBySync |
У группы - синхронизация, которой принадлежит группа |
Изменения членства вычисляются сравнением двух снимков LDAP (ldapGroups), а не сравнением LDAP с текущим составом групп в Citeck (authorityGroups):
новые связи из LDAP добавляются в
authorityGroups;удаленные в LDAP связи удаляются из
authorityGroups;неизмененные связи из LDAP и вручную добавленные в Citeck связи не изменяются.
Таким образом, связь из LDAP, вручную удаленная в Citeck, не восстанавливается, пока она не изменится в LDAP (в том числе при полной синхронизации и после сброса состояния). Если связь удалена в LDAP, она удаляется и в Citeck, даже если была добавлена вручную повторно.
Синхронизация не может забрать себе локальную группу Citeck или группу другой синхронизации с тем же идентификатором. Сохраненный ldapDn не позволяет использовать существующий идентификатор для группы с другим DN. В обоих случаях этап групп завершается ошибкой без изменений. Изменение idAttributeName, idPrefix или DN групп требует плановой миграции.
Порядок выполнения
Один запуск синхронизации выполняет следующие шаги:
Проверка конфигурации групп и отсутствия атрибутов членства в маппинге пользователей.
Импорт пользователей пакетами и сохранение метки времени пользователей.
Чтение измененных групп LDAP и их полного состава.
Проверка итогового графа групп и атомарная запись атрибутов групп, снимков, изменений членства и метки времени групп.
При включенной синхронизации групп пакеты пользователей и метка пользователей сохраняются в отдельных транзакциях, а группы - в своей транзакции. Ошибка на этапе групп не отменяет уже импортированных пользователей и не сдвигает метки времени групп: следующий запуск повторит этап групп с последней успешной метки. Ошибка на этапе пользователей не дает запустить этап групп.
Полная и дифференциальная синхронизация групп
Первый запуск (или запуск после сброса состояния) всегда полный. Последующие запуски читают только группы, измененные с момента последней успешной синхронизации групп. Новые группы, в том числе вложенные, создаются в дифференциальном режиме, если их время изменения попадает в фильтр.
Полная синхронизация дополнительно обрабатывает группы, исчезнувшие из LDAP или из поисковой выборки. Результат зависит от groups.allowDeletions (см. Обработка исчезнувших групп). При отключенной периодической сверке исчезнувшие группы сохраняют членство из LDAP до следующей полной синхронизации; удаление участников из существующих измененных групп обрабатывается и в дифференциальном режиме.
Полная синхронизация групп выполняется, если:
это первый запуск или состояние сброшено;
groups.differential: false;истек
groups.fullSyncIntervalс момента последней полной синхронизации групп.
Обработка исчезнувших групп
Параметр config.groups.allowDeletions определяет результат полной сверки для групп, которые больше не входят в LDAP-выборку:
false(по умолчанию): связи, полученные из LDAP, снимаются, группа получаетldapPresent: false. Сама запись группы, ееldapDn, ручные назначения и ссылки на нее в правах и процессах сохраняются;true: группа физически удаляется из Citeck вместе с ассоциациями с этой группой, включая ручные назначения. Удаляются только группы текущей синхронизации; локальные, чужие и защищенные системные группы удалять нельзя.
Удаление групп не зависит от config.allowDeletions пользователей. Сочетание groups.allowDeletions: true и groups.differential: true разрешено, но исчезнувшие группы удаляются только при следующем полном чтении, например по groups.fullSyncInterval. Удаление применяется и к группам, ранее сохраненным с ldapPresent: false.
Если при полной сверке поиск групп вернул пустой результат, обработка распространяется на все группы этой синхронизации. При включенном удалении сужение фильтра groups.ldapSearch может привести к физическому удалению групп, исключенных из выборки.
Проверки и ограничения
При включенной синхронизации групп требования к полноте ответа LDAP действуют и на этапе пользователей: импорт пользователей завершается ошибкой, если сервер не подтвердил постраничную выдачу, превышен size limit, базовый DN поиска не найден или получен referral. В этом случае этап групп не запускается.
Синхронизация групп завершается ошибкой без каких-либо изменений групп, если:
ответ LDAP неполный: нет подтверждения постраничной выдачи, превышен size limit, базовый DN поиска групп не найден, неполный диапазон
member;rangeв Active Directory, получен referral;в выборке есть группы с одинаковым итоговым идентификатором или группа без атрибута
idAttributeName;в итоговом графе групп (с учетом ручных связей) появляется цикл или группа включает сама себя;
итоговый идентификатор группы (с учетом
idPrefix) равенECOS_ADMINISTRATORS,ALFRESCO_ADMINISTRATORSилиEVERYONE. Проверяется именно итоговый идентификатор: с префиксом по умолчанию совпадение невозможно (группаcn=EVERYONEбудет импортирована какldap_EVERYONE), но оно возможно при пустом или другом префиксе - например,idPrefix: "ECOS_"иcn=ADMINISTRATORS;группа с тем же идентификатором уже существует и не принадлежит этой синхронизации, либо связана с другим DN;
во время синхронизации изменились группы Citeck или их связи (например, при одновременном ручном редактировании) - в этом случае достаточно повторить запуск;
возникла техническая ошибка LDAP или Records API, в том числе при чтении участников.
Также необходимо учитывать:
вложенные группы должны попадать в поисковый запрос групп
groups.ldapSearch;учетная запись LDAP должна иметь права на чтение всех групп, их участников и пользователей. Атрибут, скрытый правами доступа LDAP, неотличим от пустого;
имена пользователей из атрибута участников (или из
usernameAttributeNameучастника приmemberIdType: DN) приводятся к нижнему регистру перед поиском пользователя в Citeck;основная группа Active Directory (
primaryGroupID) не учитывается - учитывается только атрибутmember;проверка графа читает все связи групп Citeck, а запись выполняется в одной транзакции - для крупных инсталляций рекомендуется нагрузочное тестирование;
глобальной блокировки от одновременного ручного редактирования групп нет: изменения, обнаруженные во время чтения, приводят к ошибке этапа групп, и запуск нужно повторить.
Участники, пропускаемые с предупреждением
Следующие случаи не прерывают этап групп: участник пропускается с сообщением WARN, остальные участники обрабатываются, а метка успешной синхронизации групп сохраняется:
некорректный DN или DN вне
ldapConnection.base;запись LDAP отсутствует, не подходит по
personObjectClasses, содержит классcomputerили не имеетusernameAttributeName;пустое значение участника при
memberIdType: USERNAME;участник разрешен из LDAP, но соответствующий пользователь или группа отсутствует в Citeck.
При дифференциальном чтении вложенные группы распознаются по текущей выборке и сохраненным DN активных групп этой синхронизации. Группа, ранее помеченная ldapPresent: false и не попавшая в текущую выборку, не считается известной активной группой. Если она не проходит проверку пользователя, такой участник пропускается.
Пропущенные участники не входят в новый снимок состава группы. Если пользователь появился в Citeck после пропуска, членство добавится при следующем чтении соответствующей группы из LDAP. Для неизмененной группы может потребоваться полная сверка или изменение группы в LDAP. Удаление связи для уже отсутствующего в Citeck участника пропускается без ошибки.
Технические ошибки LDAP и Records API, неполная постраничная выдача и неполные диапазоны member;range не относятся к пропуску участников: они прерывают этап групп без сохранения его изменений и метки времени.
Ручная иерархия административных групп
Импорт групп с итоговыми идентификаторами ECOS_ADMINISTRATORS, ALFRESCO_ADMINISTRATORS и EVERYONE запрещен. При этом ручные родительские связи обычной импортированной группы сохраняются. Синхронизация допускает добавление участников в такую группу, даже если она прямо или через других родителей включена в группу администраторов. В этом случае импортированные участники наследуют соответствующие права; синхронизация не блокирует такое косвенное членство.
Настройки для разных LDAP серверов
Сервер / класс групп |
Настройки |
|---|---|
OpenLDAP, |
|
|
|
|
|
Active Directory |
|